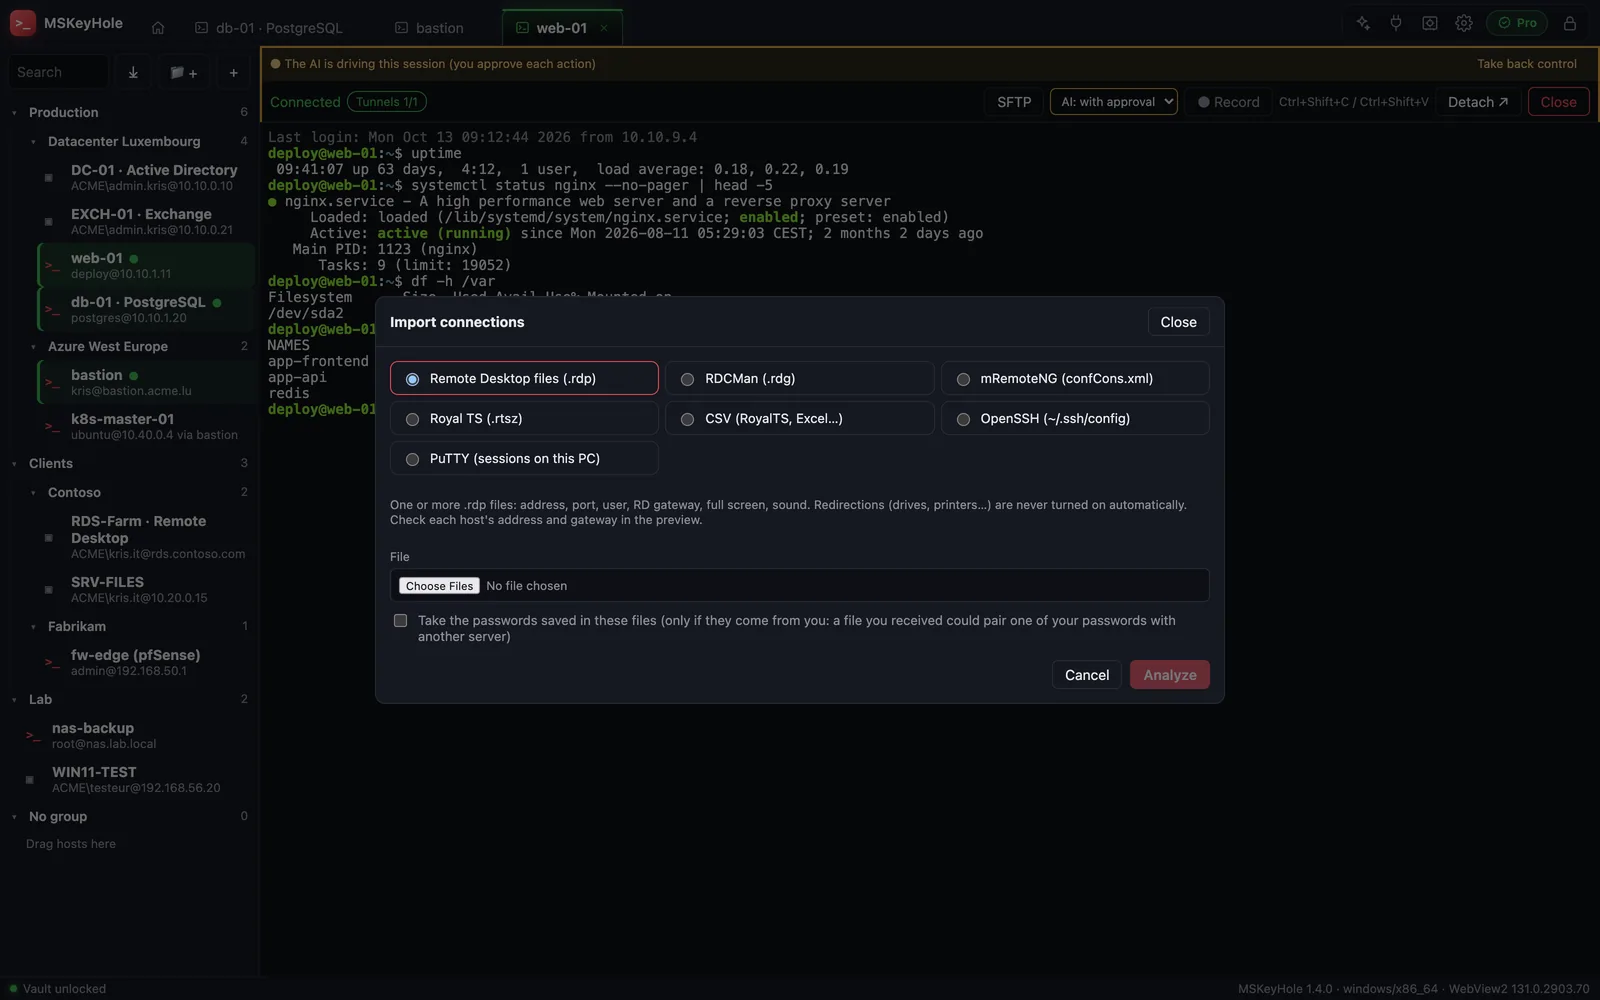
SSH, RDP et terminal local dans une seule application Windows, avec un coffre chiffré verrouillé par YubiKey et l'IA de votre choix (Claude, OpenAI, Mistral) qui ne voit jamais les mots de passe.
Windows 10 (2004) ou 11, x64Essai : 1 hôte · Pro : 24 €/an
Vous venez de Royal TS, PuTTY, RDCMan, mRemoteNG ou MobaXterm ? Comparer et migrer
Sécurité d'abord
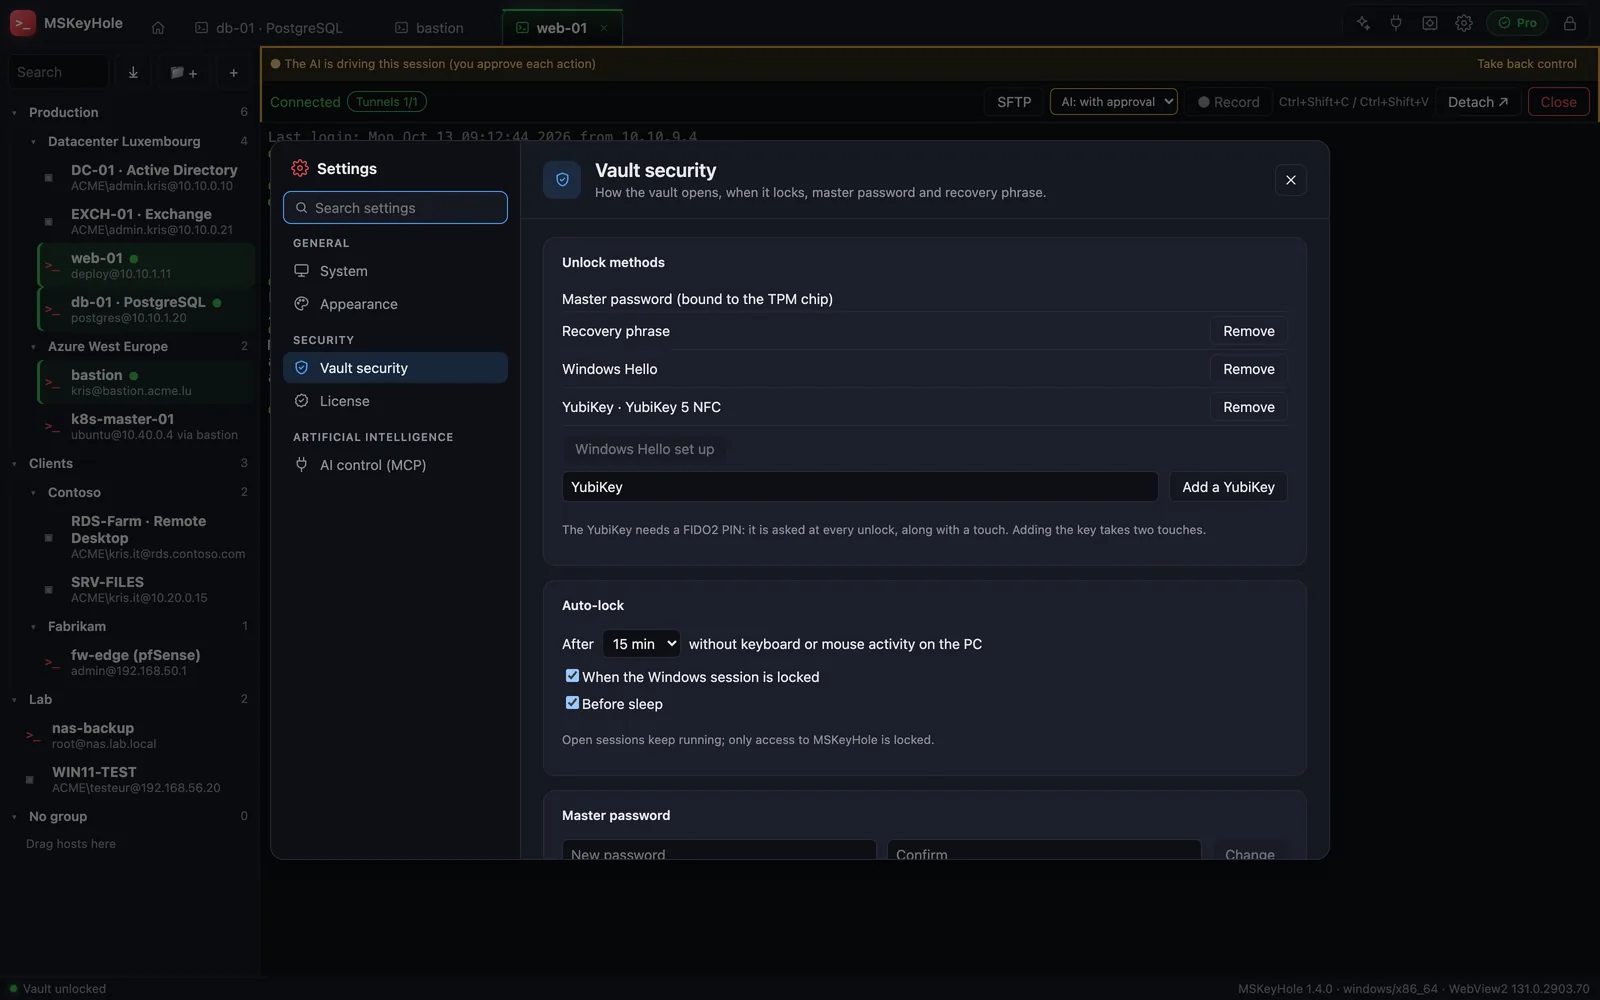
Un coffre verrouillé par votre YubiKey
Vos hôtes, identifiants et clés vivent dans un coffre chiffré. Branchez la YubiKey, saisissez son code PIN, touchez-la : il s'ouvre. Sans la clé physique, le secret qui le protège n'existe nulle part sur le PC.
Par défaut, les méthodes se combinent : mot de passe maître, Windows Hello et YubiKey peuvent rester actifs ensemble, chacun ouvre le même coffre.
Mode YubiKey uniquement Facultatif
Si vous le souhaitez, retirez le mot de passe maître et Windows Hello : le coffre ne s'ouvre plus qu'avec l'une de ses YubiKey, son code PIN et un toucher. Un PC volé, un fichier de coffre copié ou un clavier espionné ne servent à rien sans la clé. Nous conseillons une paire de clés : l'une sur votre trousseau, l'autre rangée en lieu sûr. La phrase de récupération reste le dernier recours.
Dans ce mode, ajouter une clé, renouveler la phrase de récupération ou redéfinir un mot de passe demande un toucher sur une clé déjà enregistrée : une session laissée ouverte ne permet pas d'ajouter un autre accès.
Coffre lié à ce PC
Le mot de passe maître est scellé par la puce TPM du PC. Un fichier de coffre copié ne peut pas être attaqué hors de ce PC, et la puce bloque les essais répétés. Le mot de passe maître doit faire au moins 12 caractères et les mots de passe trop courants sont refusés.
Phrase de récupération
À la création du coffre, MSKeyHole affiche une phrase de 24 mots (256 bits), puis demande trois de ses mots pour vérifier qu'elle a bien été notée. Elle ouvre le coffre sur un autre PC ou après la perte d'une clé.
YubiKey ou clé FIDO2
Branchez la clé, saisissez son code PIN, touchez-la : le coffre s'ouvre. Le code PIN de la clé est toujours demandé.
Aucun secret stocké
À chaque déverrouillage, la clé produit le même secret (extension FIDO2 hmac-secret), dont le coffre dérive sa clé de chiffrement. Sans la YubiKey physique, ce secret n'existe nulle part sur le PC.
Rien à installer
La clé passe par l'API de sécurité intégrée à Windows (WebAuthn) : ni pilote, ni logiciel Yubico.
Windows Hello aussi
Clé conservée dans la puce TPM du PC, déverrouillée par code PIN, empreinte digitale ou visage.
Verrouillage automatique
Après une période d'inactivité, au verrouillage de la session Windows et à la mise en veille. Coffre verrouillé : les fenêtres de sessions détachées sont masquées et l'IA n'a accès à rien.
Presse-papiers protégé
Un mot de passe copié est exclu de l'historique du presse-papiers Windows et de sa synchronisation cloud, puis effacé au bout de 30 secondes.
Contrôle d'intégrité au démarrage
MSKeyHole vérifie à chaque lancement que son exécutable est bien celui signé par IT-SECURE Luxembourg. Une copie modifiée perd la licence Pro et les mises à jour.
Identifiant d'installation lié au TPM
L'identifiant d'installation et sa clé de signature sont liés à la puce TPM du PC : la clé ne peut pas en sortir. L'identifiant s'affiche dans Réglages › Système ; il sert à activer MSKeyHole avec votre adresse e-mail, et le serveur lie la licence Pro à ce PC.
IA intégrée
L'IA de votre choix, sous votre contrôle
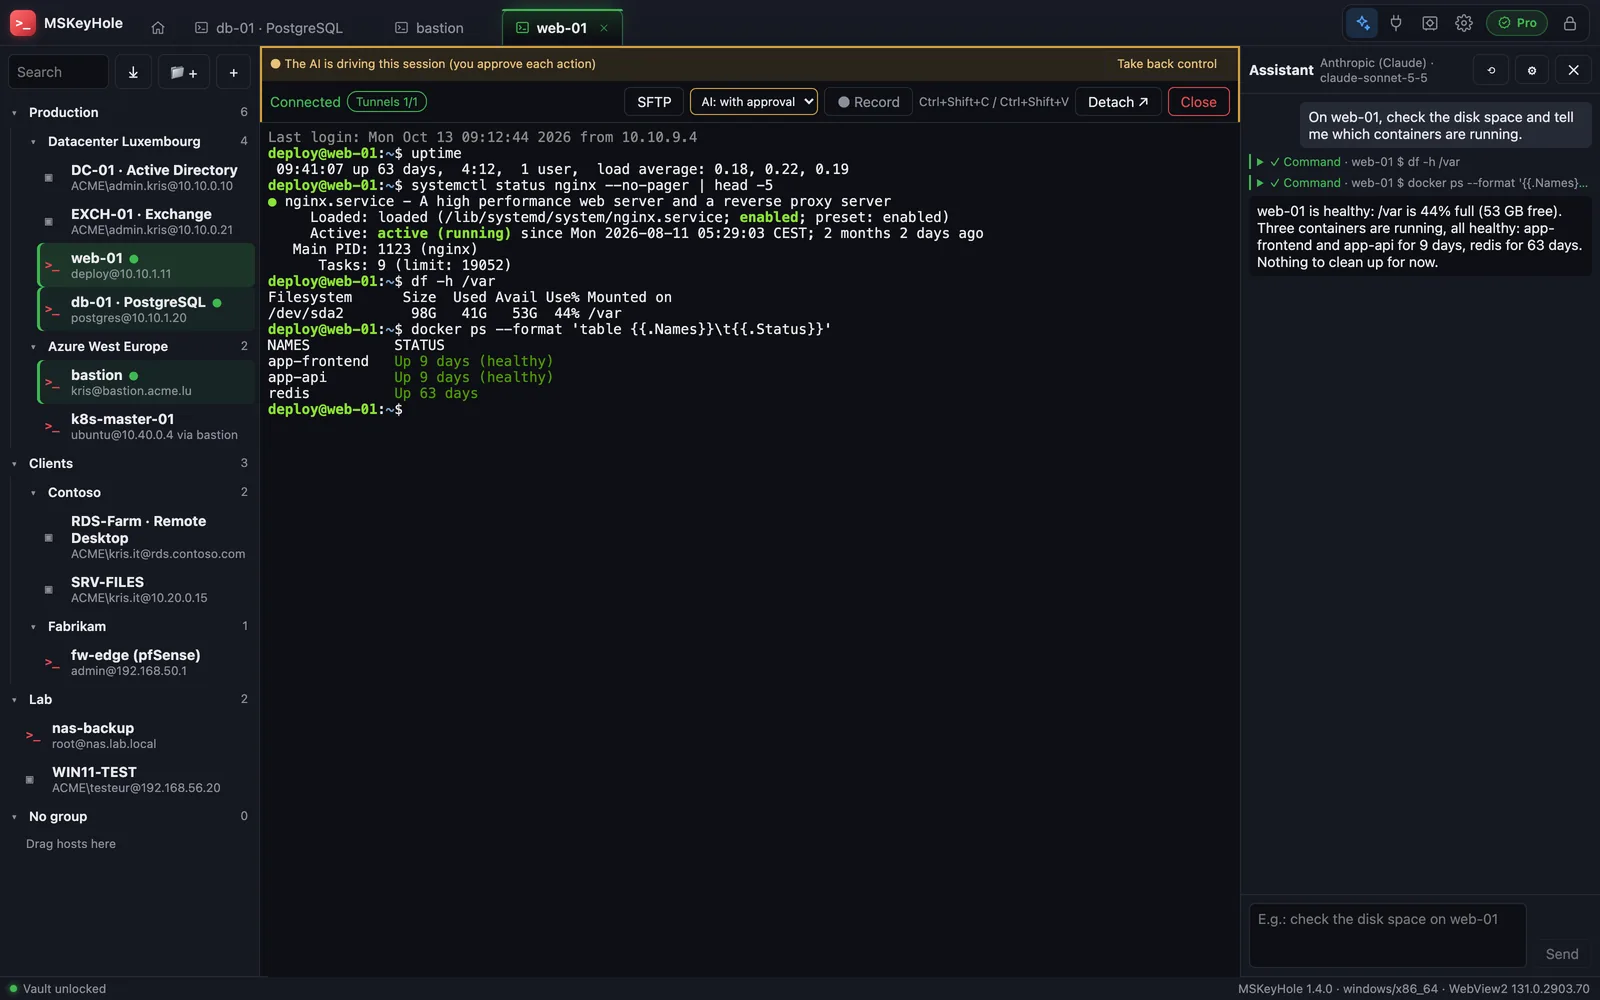
L'IA lit et pilote les sessions SSH, RDP et terminal que vous lui confiez. L'assistant est intégré, sans autre logiciel, avec trois fournisseurs :
Anthropic (modèles Claude)
OpenAI (modèles GPT)
Mistral AI (modèles Mistral et ceux proposés sur la plateforme Mistral, dont GLM)
À savoir : ce qu'affichent les sessions confiées est envoyé au fournisseur d'IA choisi.
Liste de modèles à jour
L'application interroge le fournisseur choisi et propose ses modèles actuels capables d'appeler des outils : les nouveaux modèles apparaissent sans mettre à jour MSKeyHole.
Votre propre clé d'API
Vous saisissez la clé de votre compte chez le fournisseur. Elle est stockée dans le coffre chiffré, une par fournisseur, et n'est jamais affichée dans l'interface.
Ou depuis un client MCP
Claude Desktop, Claude Code ou tout client compatible MCP, appairé par un jeton créé dans MSKeyHole et révocable.
Vous gardez la main
L'IA ne voit que les onglets que vous lui confiez, à l'un de trois niveaux : lecture seule, confirmation de chaque action (par défaut) ou autonome. Les commandes qui semblent destructrices demandent toujours confirmation, et chaque action est consignée dans un journal.
Mots de passe jamais montrés
L'IA peut faire saisir le mot de passe d'un hôte dans sa session sans jamais le lire.
Installation
Installer MSKeyHole en trois étapes
Le paquet MSIX est signé par IT-SECURE Luxembourg : aucun certificat à importer.
Configuration requise
Windows 10 version 2004 (build 19041) ou Windows 11
PC 64 bits (x64)
Runtime WebView2 : déjà présent sur Windows 11 et sur Windows 10 à jour
1
Demandez le lien
Cliquez sur « Télécharger MSKeyHole pour Windows » et indiquez votre adresse e-mail : vous recevez un lien de téléchargement du paquet .msix, valable 24 heures.
2
Double-cliquez dessus
Ouvrez le fichier .msix téléchargé.
3
Cliquez sur « Installer »
Aucune autre manipulation : pas de certificat à importer, pas de lien d'installation à autoriser. Au premier lancement, saisissez la même adresse e-mail pour l'activation.
Fonctionnalités
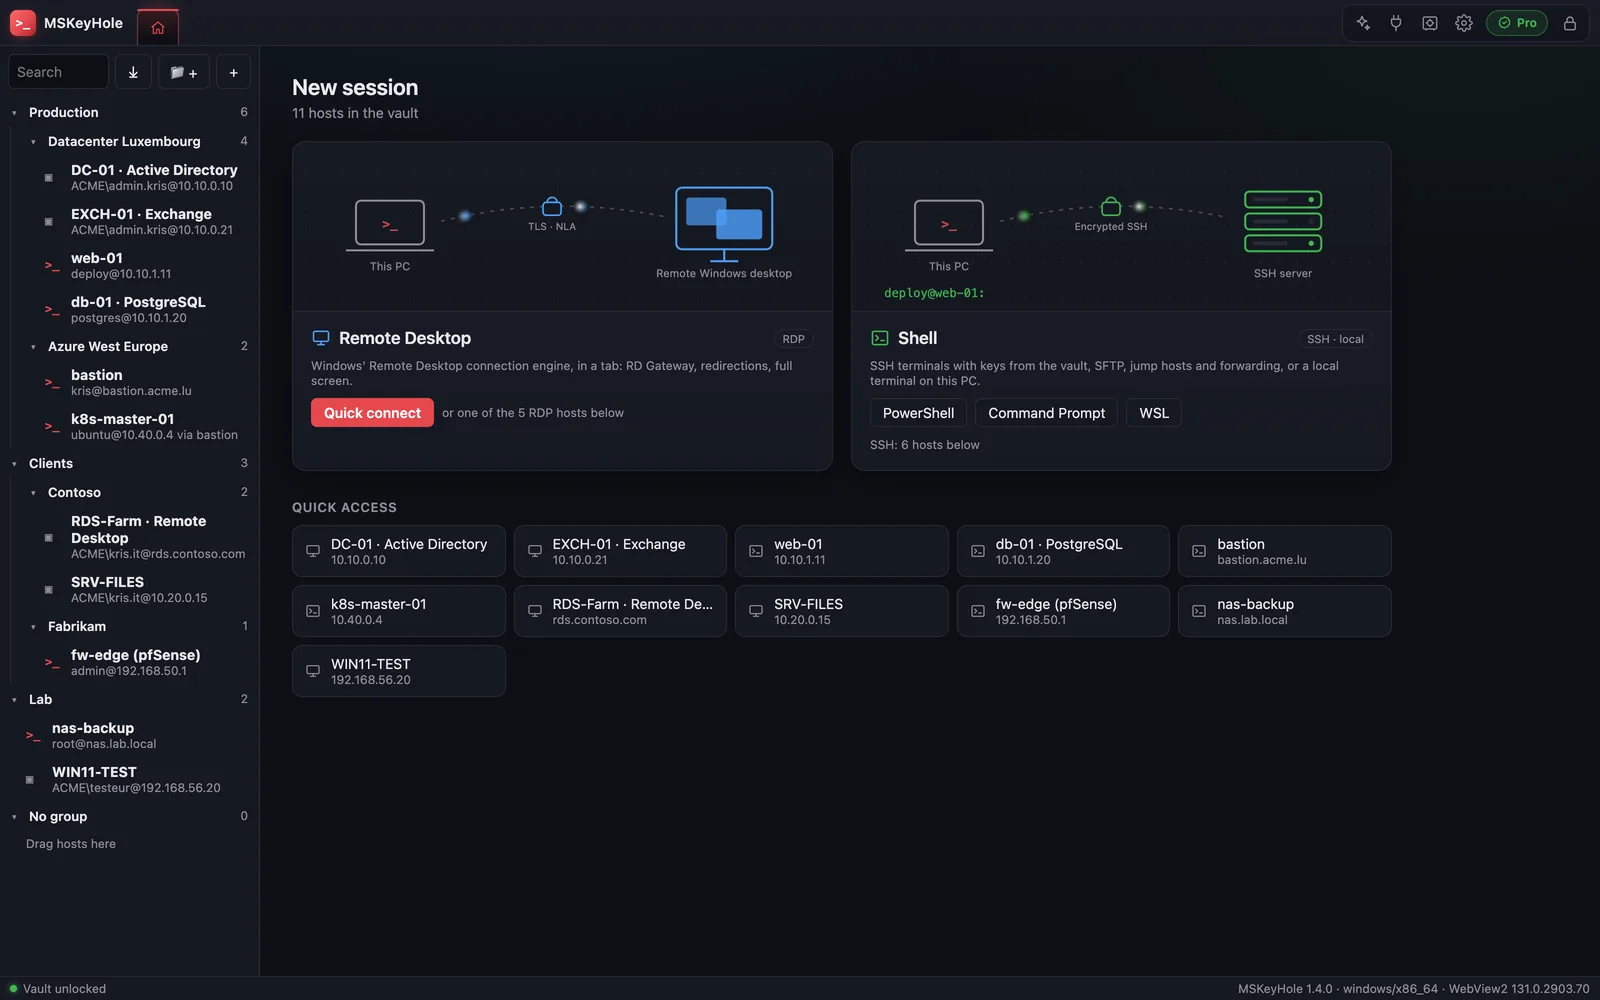
Vos serveurs et vos postes Windows, depuis une seule application
La même famille que KeyHole pour Mac et iPad, avec la même identité visuelle. Les deux applications se ressemblent mais diffèrent : MSKeyHole a ses propres fonctions et sa propre licence.
Bureau à distance RDP
Intégré, en onglets : passerelle RD Gateway, redirections, son, raccourcis Windows et plein écran.
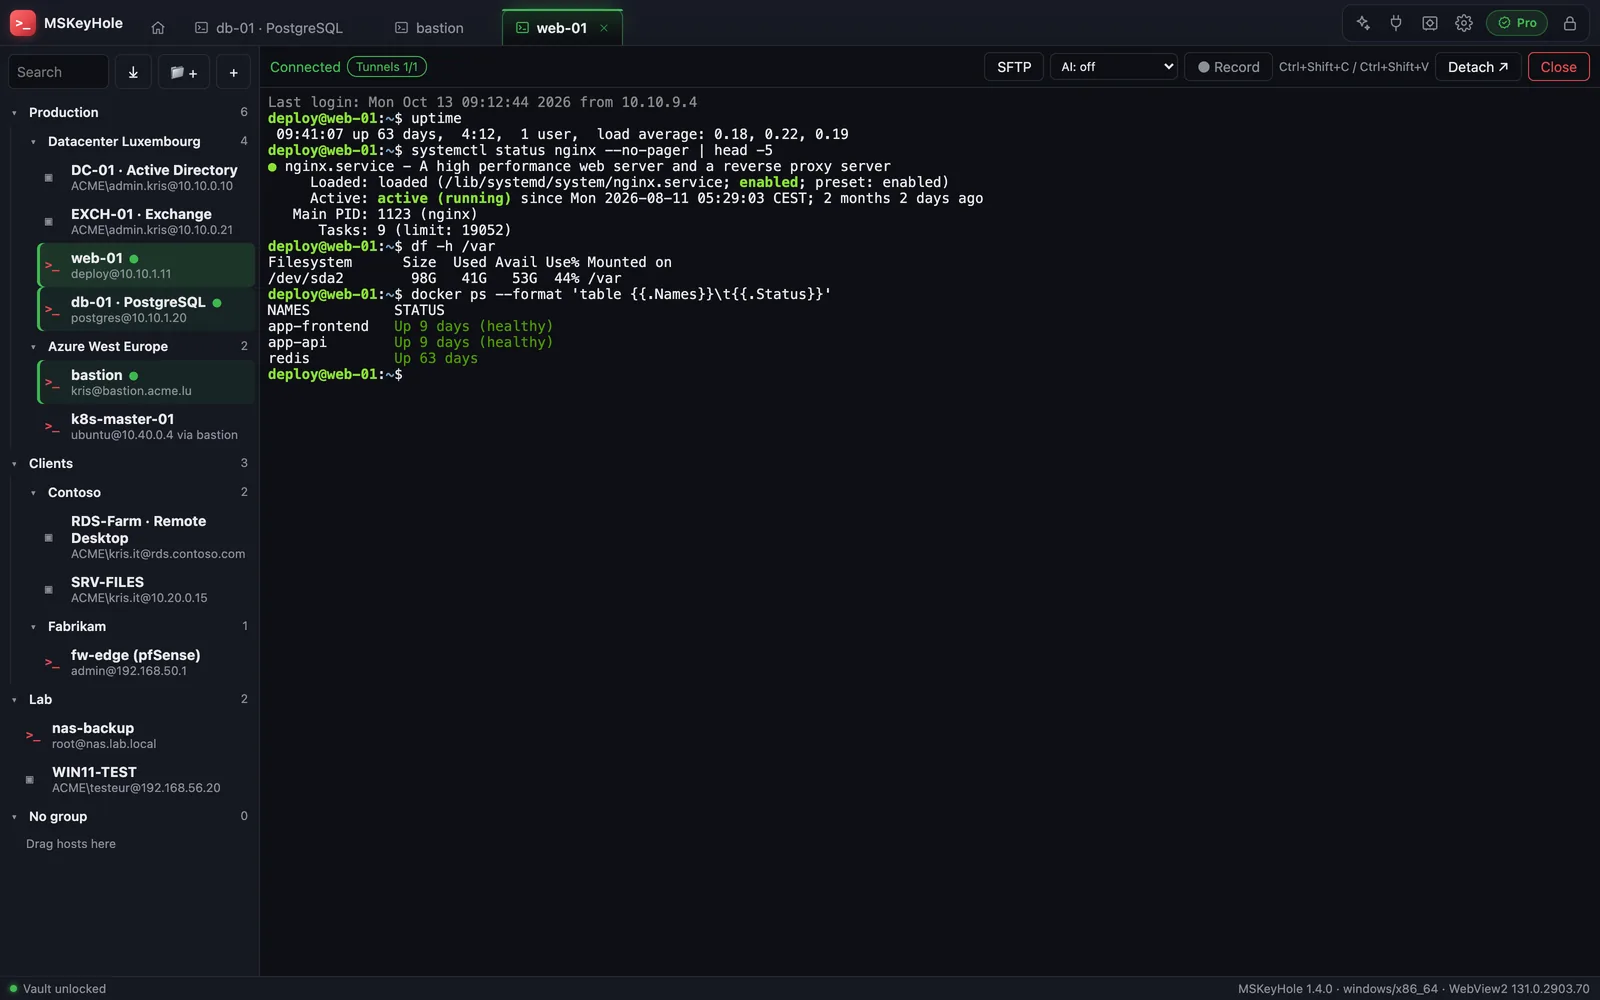
SSH et SFTP
Terminal SSH avec SFTP côte à côte, et connexion par rebond via un bastion (jump host).
Redirections et agent SSH
Redirection de ports (-L, -R, -D) et agent SSH pour ssh.exe, git et VS Code.
Terminal local
PowerShell, Invite de commandes et WSL.
Sessions détachables
Chaque session peut s'ouvrir dans sa propre fenêtre.
Enregistrement vidéo
Les sessions peuvent être enregistrées en vidéo MP4.
Identifiants
Identifiants partagés entre hôtes, générateur de mots de passe, dossiers et sous-dossiers.
Imports
Royal TS (.rtsz, avec mots de passe et passerelles), fichiers Bureau à distance (.rdp), RDCMan, mRemoteNG, CSV, PuTTY et ~/.ssh/config. Les mots de passe enregistrés dans les fichiers .rdp ne sont repris que si vous le demandez, et les redirections (lecteurs, imprimantes…) ne sont jamais activées automatiquement. Migrer depuis un autre outil
En anglais ou en français
Interface en anglais par défaut, français dans Réglages › Apparence ; l'assistant IA répond dans la langue choisie. Quatre thèmes : Night et Graphite (sombres), Light et Paper (clairs).
Licence
Essai gratuit, puis 24 € par an
La version d'essai est limitée à la création d'un hôte. La licence annuelle MSKeyHole Pro débloque les hôtes illimités et inclut toutes les mises à jour. Les licences MSKeyHole sont distinctes des achats App Store : un achat KeyHole sur l'App Store n'est pas valable sur Windows, et une licence MSKeyHole n'est pas valable sur Mac ou iPad.
Version d'essai
0 €
Pour découvrir MSKeyHole, sans clé de licence.
Création d'un seul hôte
Nouvelles versions à télécharger depuis cette page
Les mises à jour et la liste de révocation sont servies par keyhole.vigilancex.io.
Avec une licence Pro
Quand une nouvelle version est disponible, un badge « Mise à jour » apparaît en haut de la fenêtre. Un clic télécharge et installe la mise à jour, avec une barre de progression. Vous pouvez aussi vérifier vous-même dans Réglages › Système. Toutes les mises à jour sont incluses.
Version d'essai
Téléchargez la nouvelle version depuis cette page, puis installez-la.
Questions fréquentes
Faut-il importer un certificat ?
Non. Le paquet MSIX est signé par IT-SECURE Luxembourg : téléchargez le fichier, double-cliquez dessus, puis cliquez sur « Installer ».
Pourquoi un fichier .msix plutôt qu'un lien d'installation ?
Le protocole ms-appinstaller, qui permettait d'installer une application depuis un lien web, est désactivé par défaut sur Windows depuis 2023. MSKeyHole se télécharge donc directement, sous forme de fichier .msix.
Faut-il installer WebView2 ?
En général, non : le runtime WebView2 est déjà présent sur Windows 11 et sur Windows 10 à jour.
Puis-je ouvrir le coffre sans YubiKey ?
Oui, par défaut : le mot de passe maître et Windows Hello ouvrent aussi le coffre. Si vous activez le mode YubiKey uniquement (Réglages › Sécurité du coffre), seules vos YubiKey l'ouvrent, et la phrase de récupération en dernier recours. Enregistrez alors deux clés.
L'IA voit-elle mes mots de passe ?
Non. L'IA peut faire saisir le mot de passe d'un hôte dans sa session sans jamais le lire. En revanche, ce qu'affichent les sessions que vous lui confiez est envoyé au fournisseur d'IA que vous avez choisi.
Mon achat KeyHole sur l'App Store est-il valable sur Windows ?
Non. Les licences sont distinctes : un achat App Store (KeyHole pour Mac et iPad) n'est pas valable sur Windows, et une licence MSKeyHole n'est pas valable sur Mac ou iPad.
Comment obtenir MSKeyHole Pro ?
La licence annuelle MSKeyHole Pro coûte 24 € par an : hôtes illimités et toutes les mises à jour incluses. Commandez-la par e-mail à contact@vigilancex.io, objet « Licence MSKeyHole Pro ».
Où trouver l'identifiant de mon installation ?
Ouvrez Réglages › Système : l'identifiant s'affiche par groupes de 4 caractères (par exemple 3f9a-02c1-…). Il est utile au support, qui peut vous en demander une capture d'écran.
MSKeyHole remplace-t-il PuTTY, Royal TS ou mRemoteNG ?
Oui, pour SSH, SFTP et RDP : MSKeyHole importe Royal TS (.rtsz), les fichiers Bureau à distance (.rdp), RDCMan, mRemoteNG, PuTTY, ~/.ssh/config et les fichiers CSV. Son agent SSH fonctionne avec ssh.exe, git et VS Code. Comparatif détaillé, MobaXterm et OpenSSH compris : page Alternatives.